Sabes lo que has publicado.
Nosotros buscamos lo que no.
SLAPSECURITY encuentra los dominios, subdominios, IPs, puertos y certificados de tu organización que están a la vista de cualquiera. Los vuelve a revisar con la frecuencia que elijas y te avisa cuando algo cambia o se rompe.
- Conectores de escaneo
- 20
- Integraciones
- 9
- Al mes, plan Starter
- 149 €
Responde a tres preguntas. Siempre las mismas.
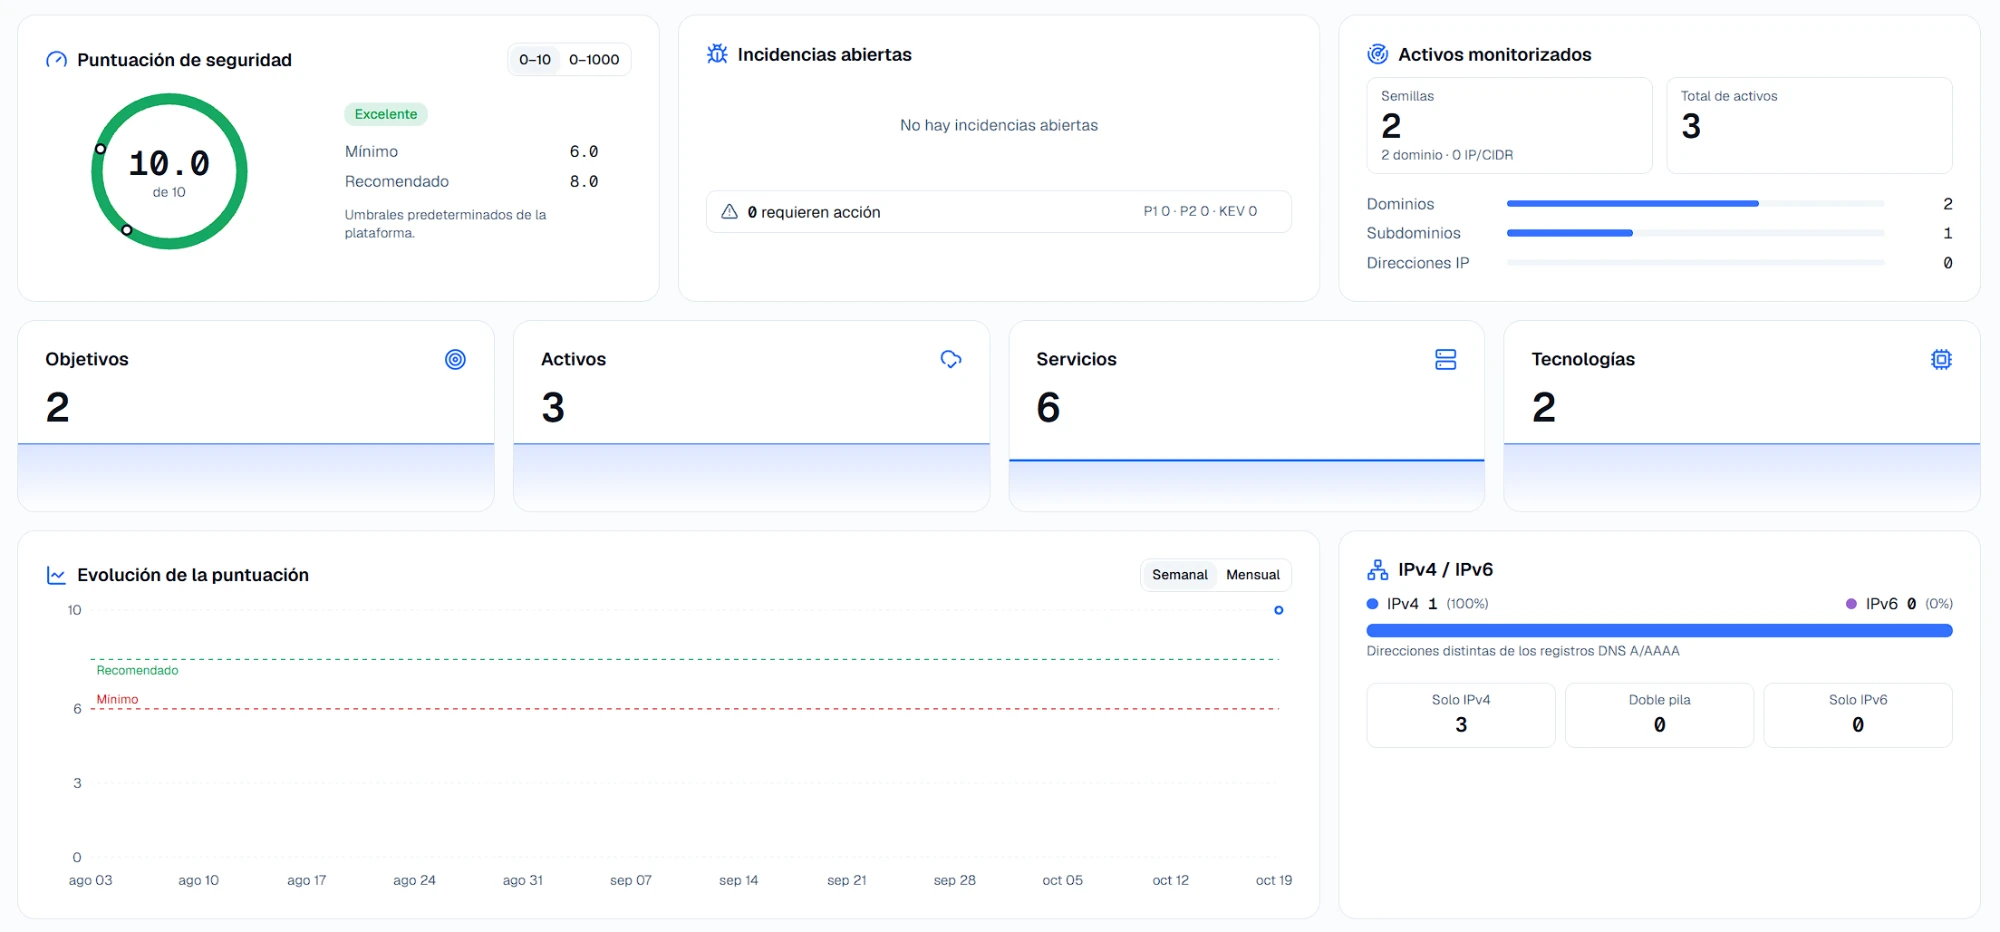
¿Qué tengo expuesto?
Partimos de tus dominios raíz y tiramos del hilo: subdominios, registros DNS, direcciones IP, puertos abiertos, tecnologías web y certificados. De paso verás quién te da la nube, el DNS y el correo, y en qué países están tus IPs.
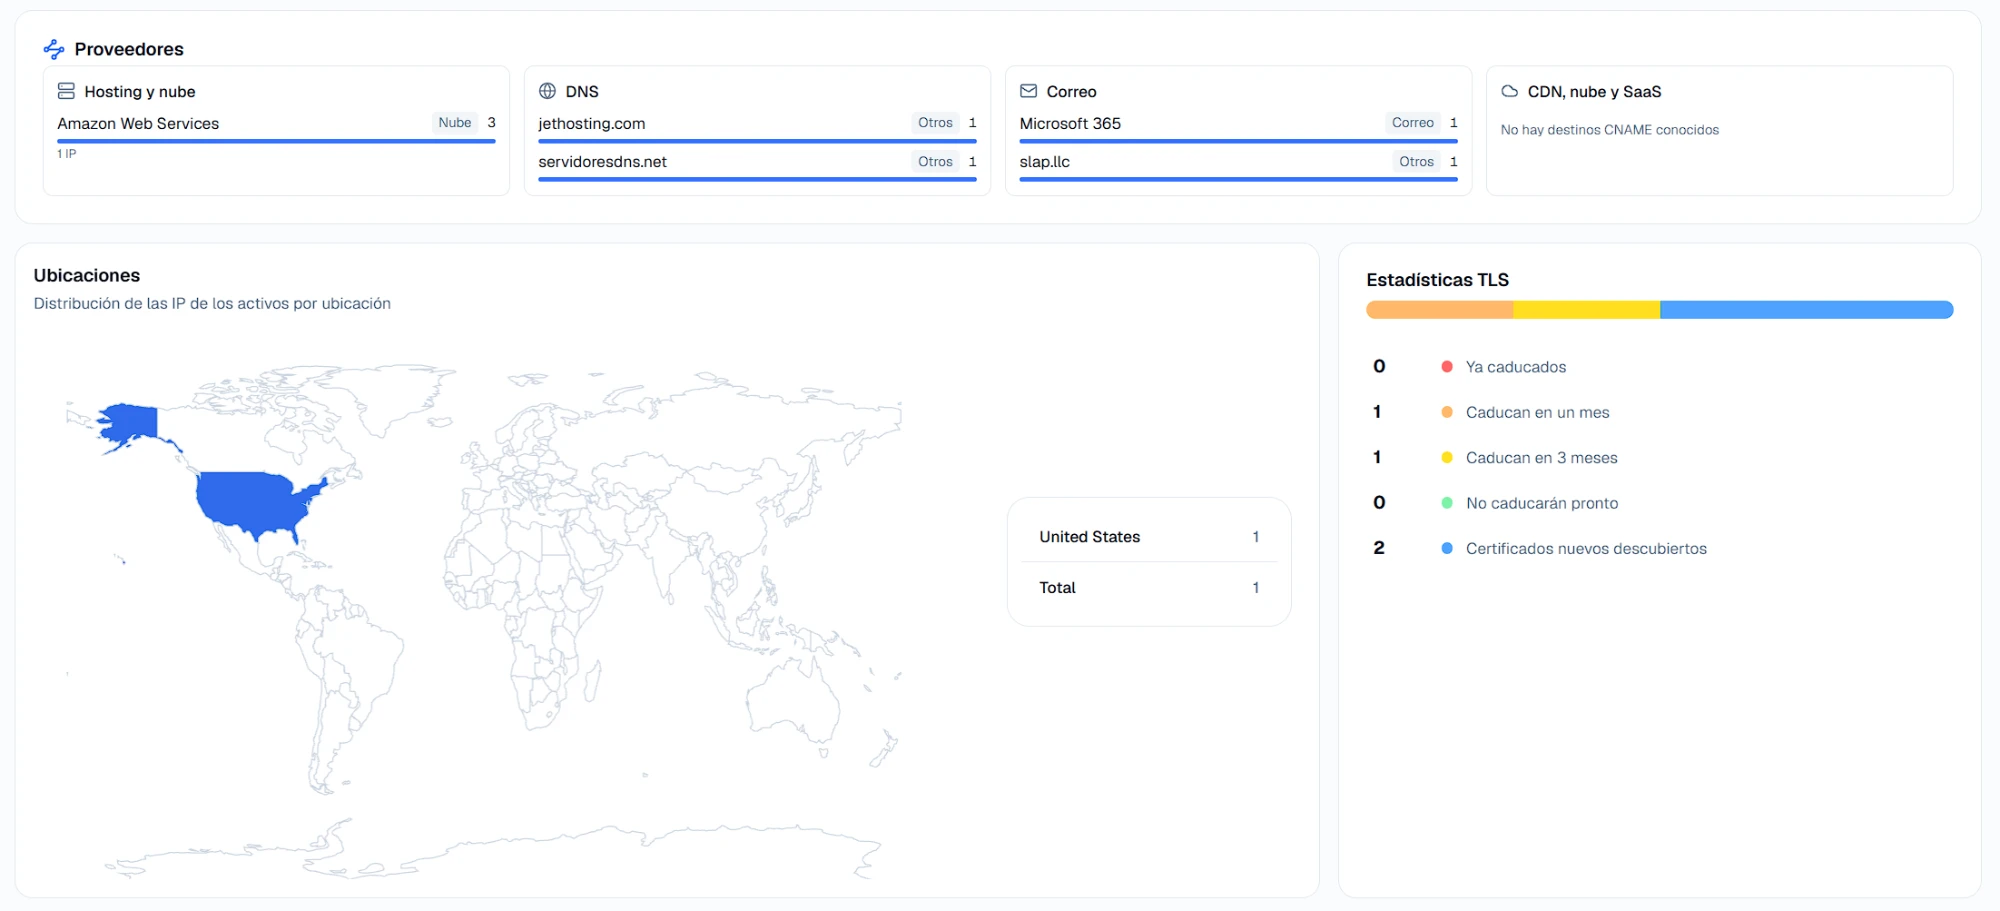
¿Qué está mal?
Sobre lo que encontramos pasamos Nuclei, ZAP, Nikto y el resto de conectores. Revisamos TLS, incluida la preparación poscuántica, y lo resumimos en una nota de 0 a 10 que se entiende sin ser técnico. El detalle queda para quien lo vaya a arreglar.
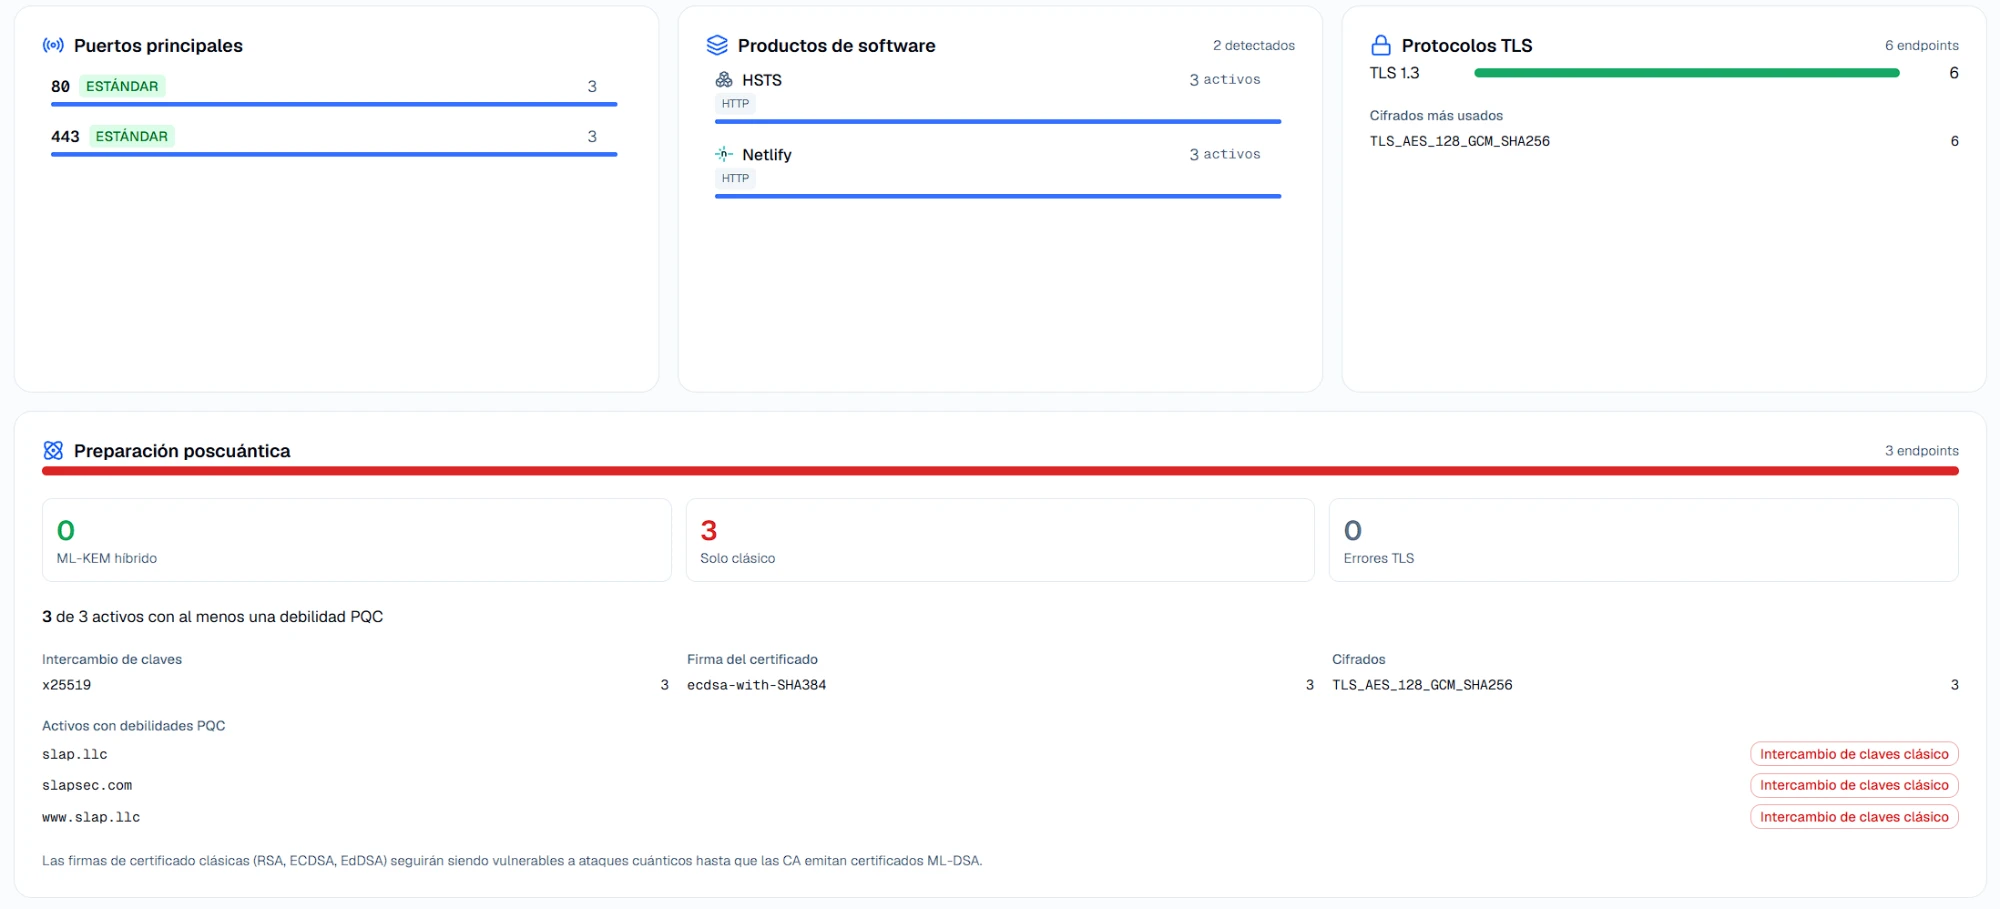
¿Qué ha cambiado?
Cada escaneo se compara con el anterior. Si aparece un subdominio nuevo, se abre un puerto o un certificado está a punto de caducar, te enteras por Slack, Telegram o webhook. No hace falta entrar a mirar.
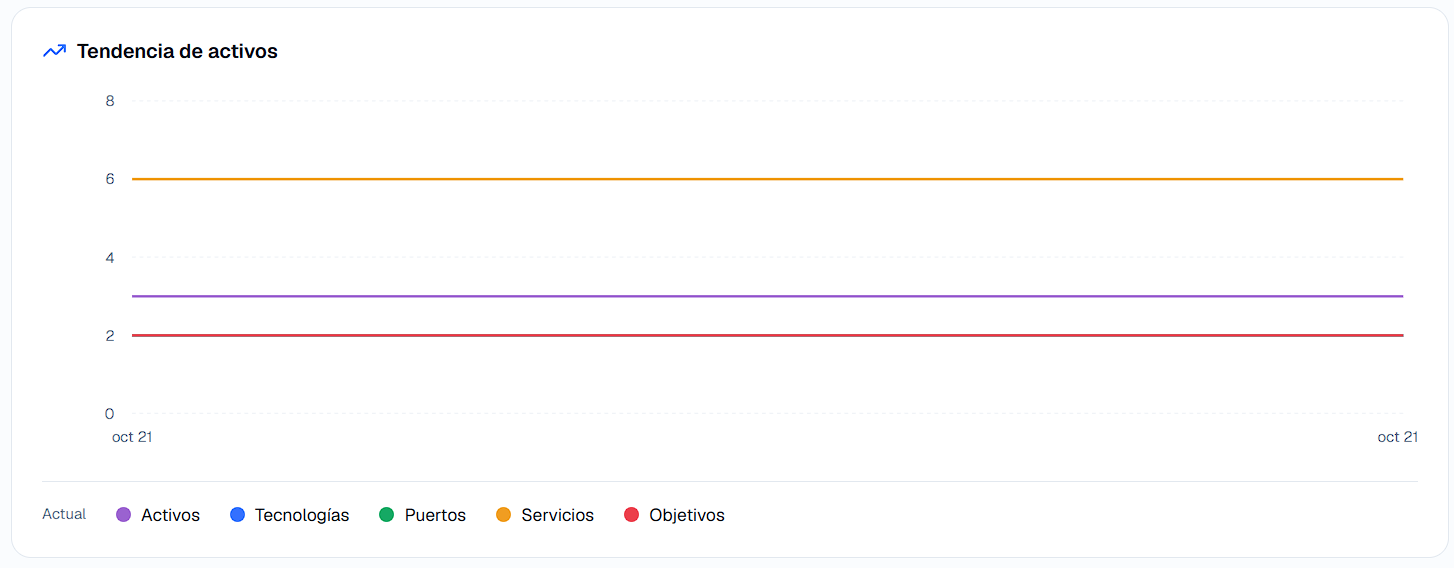
Das de alta un dominio. Lo demás corre solo.
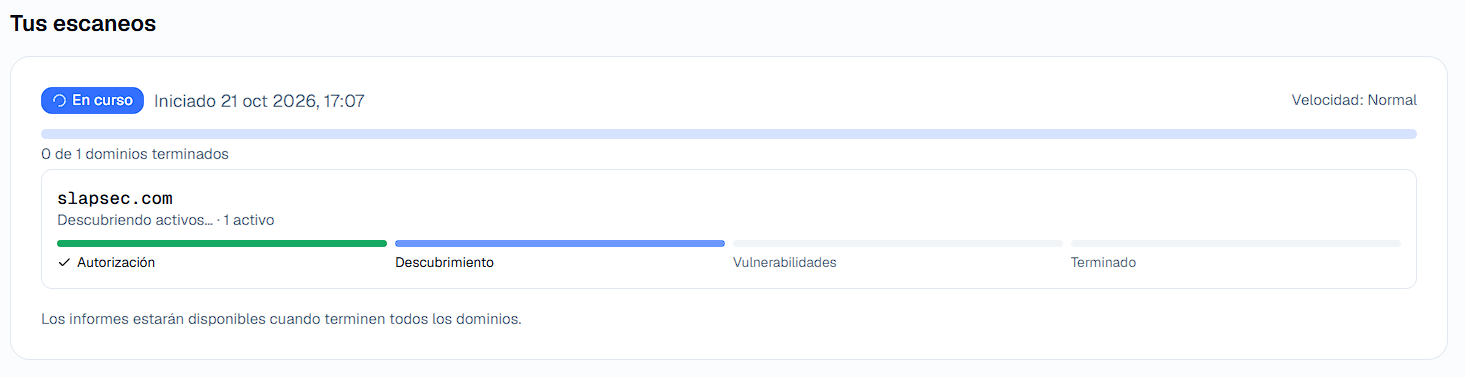
Antes de escanear nada comprobamos que el dominio es tuyo. Después, cada escaneo pasa por cuatro fases y puedes seguirlo en directo.
- Fase 01
Autorización
Verificamos que tienes permiso sobre el dominio. Sin eso no se lanza nada.
- Fase 02
Descubrimiento
Subdominios, DNS, IPs, puertos y tecnologías.
- Fase 03
Vulnerabilidades
Plantillas, escáneres web y revisión de TLS sobre lo descubierto.
- Fase 04
Informe
Cuando terminan todos los dominios, el informe está disponible.
Encaja con lo que ya usas.
Trae activos de AWS, Cloudflare y Vercel, abre incidencias en GitHub o GitLab y manda las alertas a donde tu equipo ya está mirando.
Ver todas las integraciones AWS
 Cloudflare
 Vercel
 GitHub
 GitLab
 Slack
 Telegram
 Webhook
 Subfinder
 Nmap
 Nuclei
 OWASP ZAP
 WPScan
 Nessus
 Gitleaks
 Trivy
¿Llevas la seguridad de varios clientes?
Cada cliente es una suborganización con su inventario, sus hallazgos y sus informes. Tú los ves todos desde la misma consola; ellos solo ven lo suyo. El plan MSSP admite hasta 200.
Cómo funciona para MSSPLa hace SLAPSEC.
Somos un equipo senior de ciberseguridad ofensiva: hacemos pentesting y red team. SLAPSECURITY es la parte de ese trabajo que tiene sentido automatizar y vigilar todos los días. Lo que necesita criterio lo sigue haciendo una persona.
Conoce SLAPSEC¿La vemos con tu dominio?
Una llamada corta: te enseñamos la consola y, si quieres, lanzamos un primer escaneo sobre un dominio tuyo. Si no te encaja, nos lo dices y ya está.